VPN aber richtig

VPN aber richtig

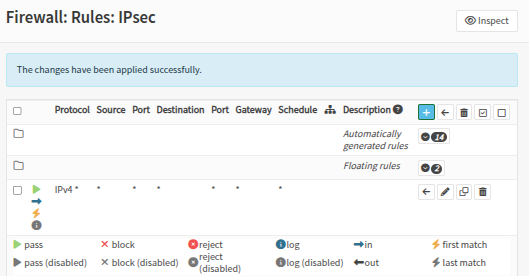
Sehr oft sehe ich Fälle wie diese: fürs VPN gibt es lediglich eine Firewall-Regel, welche alles erlaubt. Beim WAN hingegen ist alles ausgeklügelt bis ins letzte Detail. VPN sei ja schließlich sicher. Ja, ist es - bei der Übertragung. Das ist allerdings keine Aussage über die Verbindung. VPN verschlüsselt nur, hat allerdings keine Zugriffspolitik. Die Firewall muss festlegen, welcher VPN-Client wohin darf.

👉 Sollte es jemand schaffen, einen VPN-Zugang zu kompromittieren, kann er sich frei und uneingeschränkt in Deinem Netz bewegen.

👉 Über infizierte Endgeräte kann sich Ransomware ungehindert verbreiten.

👉 Wenn man schon einmal im Netz drin ist, lassen sich bekannte CVEs viel leichter ausnutzen. Man erreicht Systeme, welche vorher unerreichbar waren.

Bei eigenen Mitarbeiter bzw. Kollegen hat man die Endpunktkontrolle selbst in der Hand - aber bei Verbindungen zu Geschäftspartnern nicht. Warum glaubst Du, dass dort nicht ebenfalls mal Fehler passieren können?

🎯 Ein VPN ohne restriktive Firewall-Regeln ist kein sicherer Fernzugriff, es ist ein direkter Eintrittspunkt in Dein LAN.

Wieder sind es die üblichen Punkte, welche Dein VPN sicherer machen:

🛡️ Segmentierte Netze trennen Systeme und ermöglichen Filterung.

🛡️ Least-Privilege-Regeln damit wirklich nur das erreicht werden kann, was wirklich benötigt wird.

🛡️ MFA und starke Authentifizierung um die Kompromittierung des VPNs zu erschweren.

🛡️ Monitoring und Logging damit Du stets den Überblick behältst.

Wie sicherst Du Deine VPN-Verbindungen?
Sichere VPN‑Firewall‑Regeln sind kein technisches Detail, sondern ein Risikofaktor für das gesamte Unternehmen. VPN verschlüsselt nur den Transport – nicht den Zugriff. Segmentierung und restriktive VPN‑Policies sind heute Pflicht, nicht Kür.

Steffen Schoch
dsb IT-Services GmbH
Das passende VPN

Das passende VPN

OPNsense bringt in der Standardinstallation bereits 3 verschiedene VPN-Lösungen mit. Doch wann verwendet man welche? Was für Vor- und Nachteile hat die jeweilige Lösung? Es folgt ein kurzer Überblick mit den häufigsten Meinungen unserer Kunden.

IpSec

Eine etablierte und weitverbreitete Lösung ist IpSec. Der häufigste Einsatzzweck ist die Site-To-Site-Verbindung.

Pro:

  • Performante Verbindung
  • Weite Verbreitung

Contra:

  • Aufwendige Fehlersuche
  • Nur bedingt geeignet für dynamische IP-Adressen

OpenVPN

Die ideale Lösung für Benutzer von unterwegs.

Pro:

  • Ideal für Home- oder Mobile-Office
  • Anbindung an Authentifizierungsdienste wie Microsoft AD
  • MFA möglich
  • Weite Verbreitung

Contra:

  • Eingeschränkte Performance im Site-To-Site Bereich

Wireguard

Die jüngste VPN-Lösung in dieser Runde. Einfach, schlank, sehr performant und absolut sicher.

Pro:

  • Sehr performante Verbindung
  • Einfache Konfiguration
  • Rasant steigende Verbreitung

Contra:

  • Keine Authentifizierung von Benutzern

Jede Anforderung ist anders. Lassen Sie uns gemeinsam über das Für und Wider der einzelnen Varianten für Ihre Aufgabenstellung reden.

Steffen Schoch
Sicherheitsexperte

Quellen zu Bildern von Dritten

WireGuard via AVM Fritz!Box

WireGuard via AVM Fritz!Box

AVM

Internet in Deutschland ohne AVM Fritz!Box gibt es eigentlich nicht. Unserer Meinung nach völlig zu Recht handelt es sich bei den Routern der Berliner AVM um sehr beliebte Router im privaten Umfeld. Von daher ist es alles andere als verwunderlich, dass man diese Router oftmals im geschäftlichen Umfeld ebenfalls antrifft.

Viele Administratoren betrachten allerdings die Fähigkeiten einer Fritz!Box bei IpSec VPN als eher eingeschränkt. Mit WireGuard hat nun allerdings eine neue, weitere VPN Technik zuletzt in einigen Fritz!Box Modellen Einzug gehalten. Und die funktioniert selbst bei Site-to-Site wunderbar.


Eine Verbindung per VPN ist dank WireGuard zwischen einer Fritz!Box und einer OPNsense Firewall nun kein Problem mehr. Eingerichtet wird dies auf Seiten von der Fritz!Box genauso wie in OPNsense so wie in der jeweiligen Dokumentation beschrieben (Links Stand Oktober 2023):

https://avm.de/service/vpn/wireguard-vpn-zur-fritzbox-am-computer-einrichten/dok2/3687_WireGuard-VPN-zwischen-FRITZ-Box-und-anderem-Router-einrichten/

https://docs.opnsense.org/manual/how-tos/wireguard-s2s.html

Der Vollständigkeit wegen noch der Link zu WireGuard allgemein - falls unbekannt:

https://www.wireguard.com/

Fritz!Box

Allerdings gibt es eine Besonderheit auf Seiten der Fritz!Box. Wie in deren Dokumentation zu lesen ist, benötigt die Fritz!Box keine IP-Adresse in einem Transfernetz. Anstatt eines Transfernetzes trägt man an dieser Stelle die interne IP der Fritz!Box mit der zugehörigen Maske ein. Für OPNsense bedeutet dies im Umkehrschluss, dass die Tunnel-Adresse bei der Instanz leer gelassen werden kann. Diese ist, aufgrund des fehlenden Transportnetzes, unnötig. Der Rest wird so eingerichtet, wie dies bei WireGuard üblicherweise gemacht wird.

Zusammengefasst kann man sagen, dass WireGuard und Fritz!Box zusammen wunderbar funktionieren. Eine stabile Verbindung zu einer OPNsense Firewall ist somit in wenigen Minuten eingerichtet. Auch in dieser Kombination spielt WireGuard seine Vorteile wie einfache, schnelle aber sichere Konfiguration selbst bei wechselnden öffentlichen IP-Adressen vollends aus.


Quellen zu Bildern von Dritten