WordPress und WooCommerce

WordPress und WooCommerce

Wer von euch nutzt WordPress? Oder hat sogar ein WooCommerce Webshop auf WordPress am Laufen? Unterschiedlichen Quellen nach laufen momentan etwas über 40 % aller Webseiten auf WordPress. Bei den Webshops sind die Zahlen etwas schwankender: Hier sind es wohl 24 - 39 % aller Webshops, welche mit WooCommerce auf WordPress betrieben werden. Die Zahl schwankt, je nachdem ob man die Anzahl aller Shops oder nur die aktiven, verkaufenden Shops zählt.

Egal, die Aussage ist ziemlich eindeutig: Bei Webseiten sind wir bei irgendwo zwischen einem Drittel und der Hälfte, bei Webshops dürften es mindestens ein Viertel sein, welche auf WordPress laufen. Wer also gerade eine neue Webseite erstellt oder seine vorhandene Seite auf eine neue Plattform migrieren will, wird, sofern er nicht bereits pro WordPress entschieden hat, zumindest darüber nachdenken auf WordPress zu setzen bzw. zu wechseln.

Bei der Menge sollte klar sein, dass das Admin-Panel ein Lieblingsziel von Angreifern ist. Dabei passieren die meisten Hacks nicht wegen irgendwelcher komplexer Zero-Days, sondern durch einfache Versäumnisse: schwache Passwörter, veraltete Plugins und eine Login-Seite, welche jeder Bot kennt.

✅ Natürlich sind wir alle pflichtbewusst und verwenden nur Plugins aus verlässlichen Quellen und spielen sämtliche Updates regelmäßig ein.

Das hilft aber nicht, bei schwachen Passwörtern oder, wenn die Admin-Zugänge auf Passwortlisten im Internet verfügbar sind.

✅ Schon einmal über MFA nachgedacht? Dass, was dein VPN, dein Bankkonto usw. absichert, kann auch WordPress sichern.

🎯 Ein Punkt wird aber häufig übersehen: Eine Login-Seite, welche jeder Bot kennt. Viele Angriffe auf WordPress laufen im ersten Schritt automatisch via Bot ab. Du hast Zugriff auf deinen Webserver? Dann ändere doch die Login-Seite auf eine andere URL. Dir fehlt der Zugriff oder das ist zu kompliziert? Es gibt WordPress-Plugins, welche die Login-Seite auf jede andere beliebige URL umziehen lassen.

💡 Ich selbst gehe oftmals noch einen Schritt weiter - egal ob per Reverse Proxy auf zum Beispiel einer OPNsense Firewall oder via dem Webserver selbst: Man kann den Zugriff beschränken, in dem man eine zusätzliche Authentifizierung vorschaltet. Selbst wenn ein Bot die Login-Seite finden würde, so scheitert er an dieser zusätzlich eingefügten Hürde.

👉 Für einen geübten Admin sind das keine 10 Minuten Einrichtungsaufwand, mit welcher ihr das Risiko um über 90 % reduzieren könnt. Und das war nur ein einfaches Beispiel - OPNsense kann noch viel mehr bieten als das hier gezeigte.

PS: WordPress war nur ein Beispiel. Das funktioniert sinngemäß bei vielen anderen Webplattformen genauso.

#WordPress #WooCommerce #CyberSecurty #WebSecurity #OPNsense

Ersetze den Internet-Router

Ersetze den Internet-Router

Ich wollte meinen heimischen Internet-Router loswerden. Nicht, weil der schlecht oder bekannt für Schwachstellen wäre: Es war mehr dem "ich will das jetzt wissen, wie es geht" geschuldet. Und was soll ich sagen? Es fühlt sich gut an 🙂

Ich habe auf meinem Router so ziemlich alle Funktionen genutzt: Einwahl ins Glasfaser-Internet, die NAS zur Datenablage sowie die Telefonanlage für die Telefone im Haus. Einen Vorteil hatte ich sicherlich: Hier läuft bereits ein kleiner Home-Server mit Virtualisierung, eine geeignete Hardware für die Firewall war bereits vorhanden. Und was habe ich konkret gemacht?

💡 Das Routing sowie die Einwahl ins Internet mach jetzt eine OPNsense Firewall.

💡 Die NAS-Funktionalität wurde durch openmediavault ersetzt.

💡 Für die Telefonie verwende ich eine IPTAM Telefonanlage.

OPNsense und openmediavault sind Open Source und frei verfügbar, die IPTAM Telefonanlage kann für 5 Benutzer kostenfrei eingesetzt werden.

Welche Mehrwerte habe ich dadurch?

🎯 Statt eines einfachen Internet-Routers habe ich jetzt eine vollwertige Firewall mit den kompletten Schutzmechanismen, welche diese bietet.

🎯 Die NAS ist viel flexibler einstellbar als die integrierte Lösung im Router. Dazu hat sie einen deutlich größeren Funktionsumfang, welcher uns zusätzliche Möglichkeiten eröffnet.

🎯 Ebenso die Telefonanlage: Dank der IPTAM haben wir neue Möglichkeiten, welche vorher undenkbar waren.

Wir sind mit der Lösung super zufrieden. Der Internet-Router war sicherlich gut, gar kein Thema. Nur haben wir jetzt viel mehr Möglichkeiten als vorher und alles wirkt einfach, professioneller und sicherer.

Lasst und das Ganze mal aus einem anderen Blickwinkel betrachten: Bisher war ich auf meinen Internet-Router angewiesen - von dieser Abhängigkeit habe ich mich gelöst. Meine Erfahrung zeigt, dass viele Personen oder sogar Firmen, sich über diese Abhängigkeiten gar nicht bewusst sind. Oder die Abhängigkeit hinnehmen, da sie vordergründig Alternativen übersehen. Dabei gibt es, wenn man mal etwas genauer hinschaut, oftmals wirklich gute und funktionierende Lösungen.

Welches System würdest Du gerne ablösen?

PS: Die KI meinte, dass ich wie auf dem angefügten Bild ausgesehen haben muss. Und, dass jeder natürlich unbedingt im Privathaushalt einen 19" Serverschrank braucht 😉

GeoIP-Filterung

GeoIP-Filterung

Du erlaubst uneingeschränkten Zugriff vom Internet auf Deine internen Systeme? Dabei ist das oftmals doch gar nicht nötig.

Mit GeoIP-Filterung lässt sich der Zugriff auf Deine Infrastruktur länderbasiert einschränken - und das bringt gleich mehrere Vorteile:

✅ Angriffsfläche reduzieren: Blockiere Regionen, aus denen keine echten Verbindungen kommen.

⚙️ Weniger Belastung: Durch weniger Traffic reduzierst Du den Analyseaufwand Deiner Filtersysteme. Das spart Ressourcen, Bandbreite und reduziert die Anzahl der Alarme.

⛔ Gefahrenquellen sperren: Viele automatisierte Angriffe kommen aus Regionen, mit denen Du nie interagierst.

GeoIP ist kein Allheilmittel - VPNs und Umleitungen können diesen Filter umgehen. Aber als zusätzlicher Layer ist es eine der effizientesten Maßnahmen um Deine Firewall weiter zu härten.

Wie nutzt ihr GeoIP in Euren Firewalls - restriktiv oder nur für bestimmte Dienste?

#Firewall #GeoIP #CyberSecurity #OPNsense #ITSecurity #NetworkDefense #Automation

GeoIP-Filter sind in OPNsense super integriert, die Konfiguration ist sehr einfach. Ein guter Ausgangspunkt bietet ein Blick ins Handbuch unter https://docs.opnsense.org/manual/aliases.html#geoip oder sprechen Sie uns einfach an.

Steffen Schoch
dsb IT-Servcies GmbH
OPNsense pfStates

OPNsense pfStates

Viele Admins überwachen bei ihren Firewalls CPU, RAM, Traffic - und übersehen den wichtigsten Frühindikator für Firewall-Stabilität, nämlich die Anzahl der gerade aktiven Verbindungen. Das sind die pfStates.

👉 Sobald die State-Table voll ist, werden neue Verbindungen sofort verworfen. Es gibt kein "es wird langsam", das führt zu sofortigem Stillstand.

👉 VPN, Webanwendungen, einfach alles: Die Stabilität hängt unmittelbar an der State-Table.

👉 Jeder State benötigt Ressourcen und hat somit direkten Einfluss auf die Performance der Firewall.

👉 Ein sprunghafter Anstieg weist oft auf DDoS, Botnetze, Routing Loops oder fehlerhafte Dienste hin.

Wer OPNsense produktiv betreibt, sollte die pfStates immer im Monitoring haben. Sie zeigen viel schneller als jede Logdatei, wie gesund Deine Firewall wirklich ist.

Und was überwachst Du bei Deiner Firewall?

Das passende VPN

Das passende VPN

OPNsense bringt in der Standardinstallation bereits 3 verschiedene VPN-Lösungen mit. Doch wann verwendet man welche? Was für Vor- und Nachteile hat die jeweilige Lösung? Es folgt ein kurzer Überblick mit den häufigsten Meinungen unserer Kunden.

IpSec

Eine etablierte und weitverbreitete Lösung ist IpSec. Der häufigste Einsatzzweck ist die Site-To-Site-Verbindung.

Pro:

  • Performante Verbindung
  • Weite Verbreitung

Contra:

  • Aufwendige Fehlersuche
  • Nur bedingt geeignet für dynamische IP-Adressen

OpenVPN

Die ideale Lösung für Benutzer von unterwegs.

Pro:

  • Ideal für Home- oder Mobile-Office
  • Anbindung an Authentifizierungsdienste wie Microsoft AD
  • MFA möglich
  • Weite Verbreitung

Contra:

  • Eingeschränkte Performance im Site-To-Site Bereich

Wireguard

Die jüngste VPN-Lösung in dieser Runde. Einfach, schlank, sehr performant und absolut sicher.

Pro:

  • Sehr performante Verbindung
  • Einfache Konfiguration
  • Rasant steigende Verbreitung

Contra:

  • Keine Authentifizierung von Benutzern

Jede Anforderung ist anders. Lassen Sie uns gemeinsam über das Für und Wider der einzelnen Varianten für Ihre Aufgabenstellung reden.

Steffen Schoch
Sicherheitsexperte

Quellen zu Bildern von Dritten

WireGuard via AVM Fritz!Box

WireGuard via AVM Fritz!Box

AVM

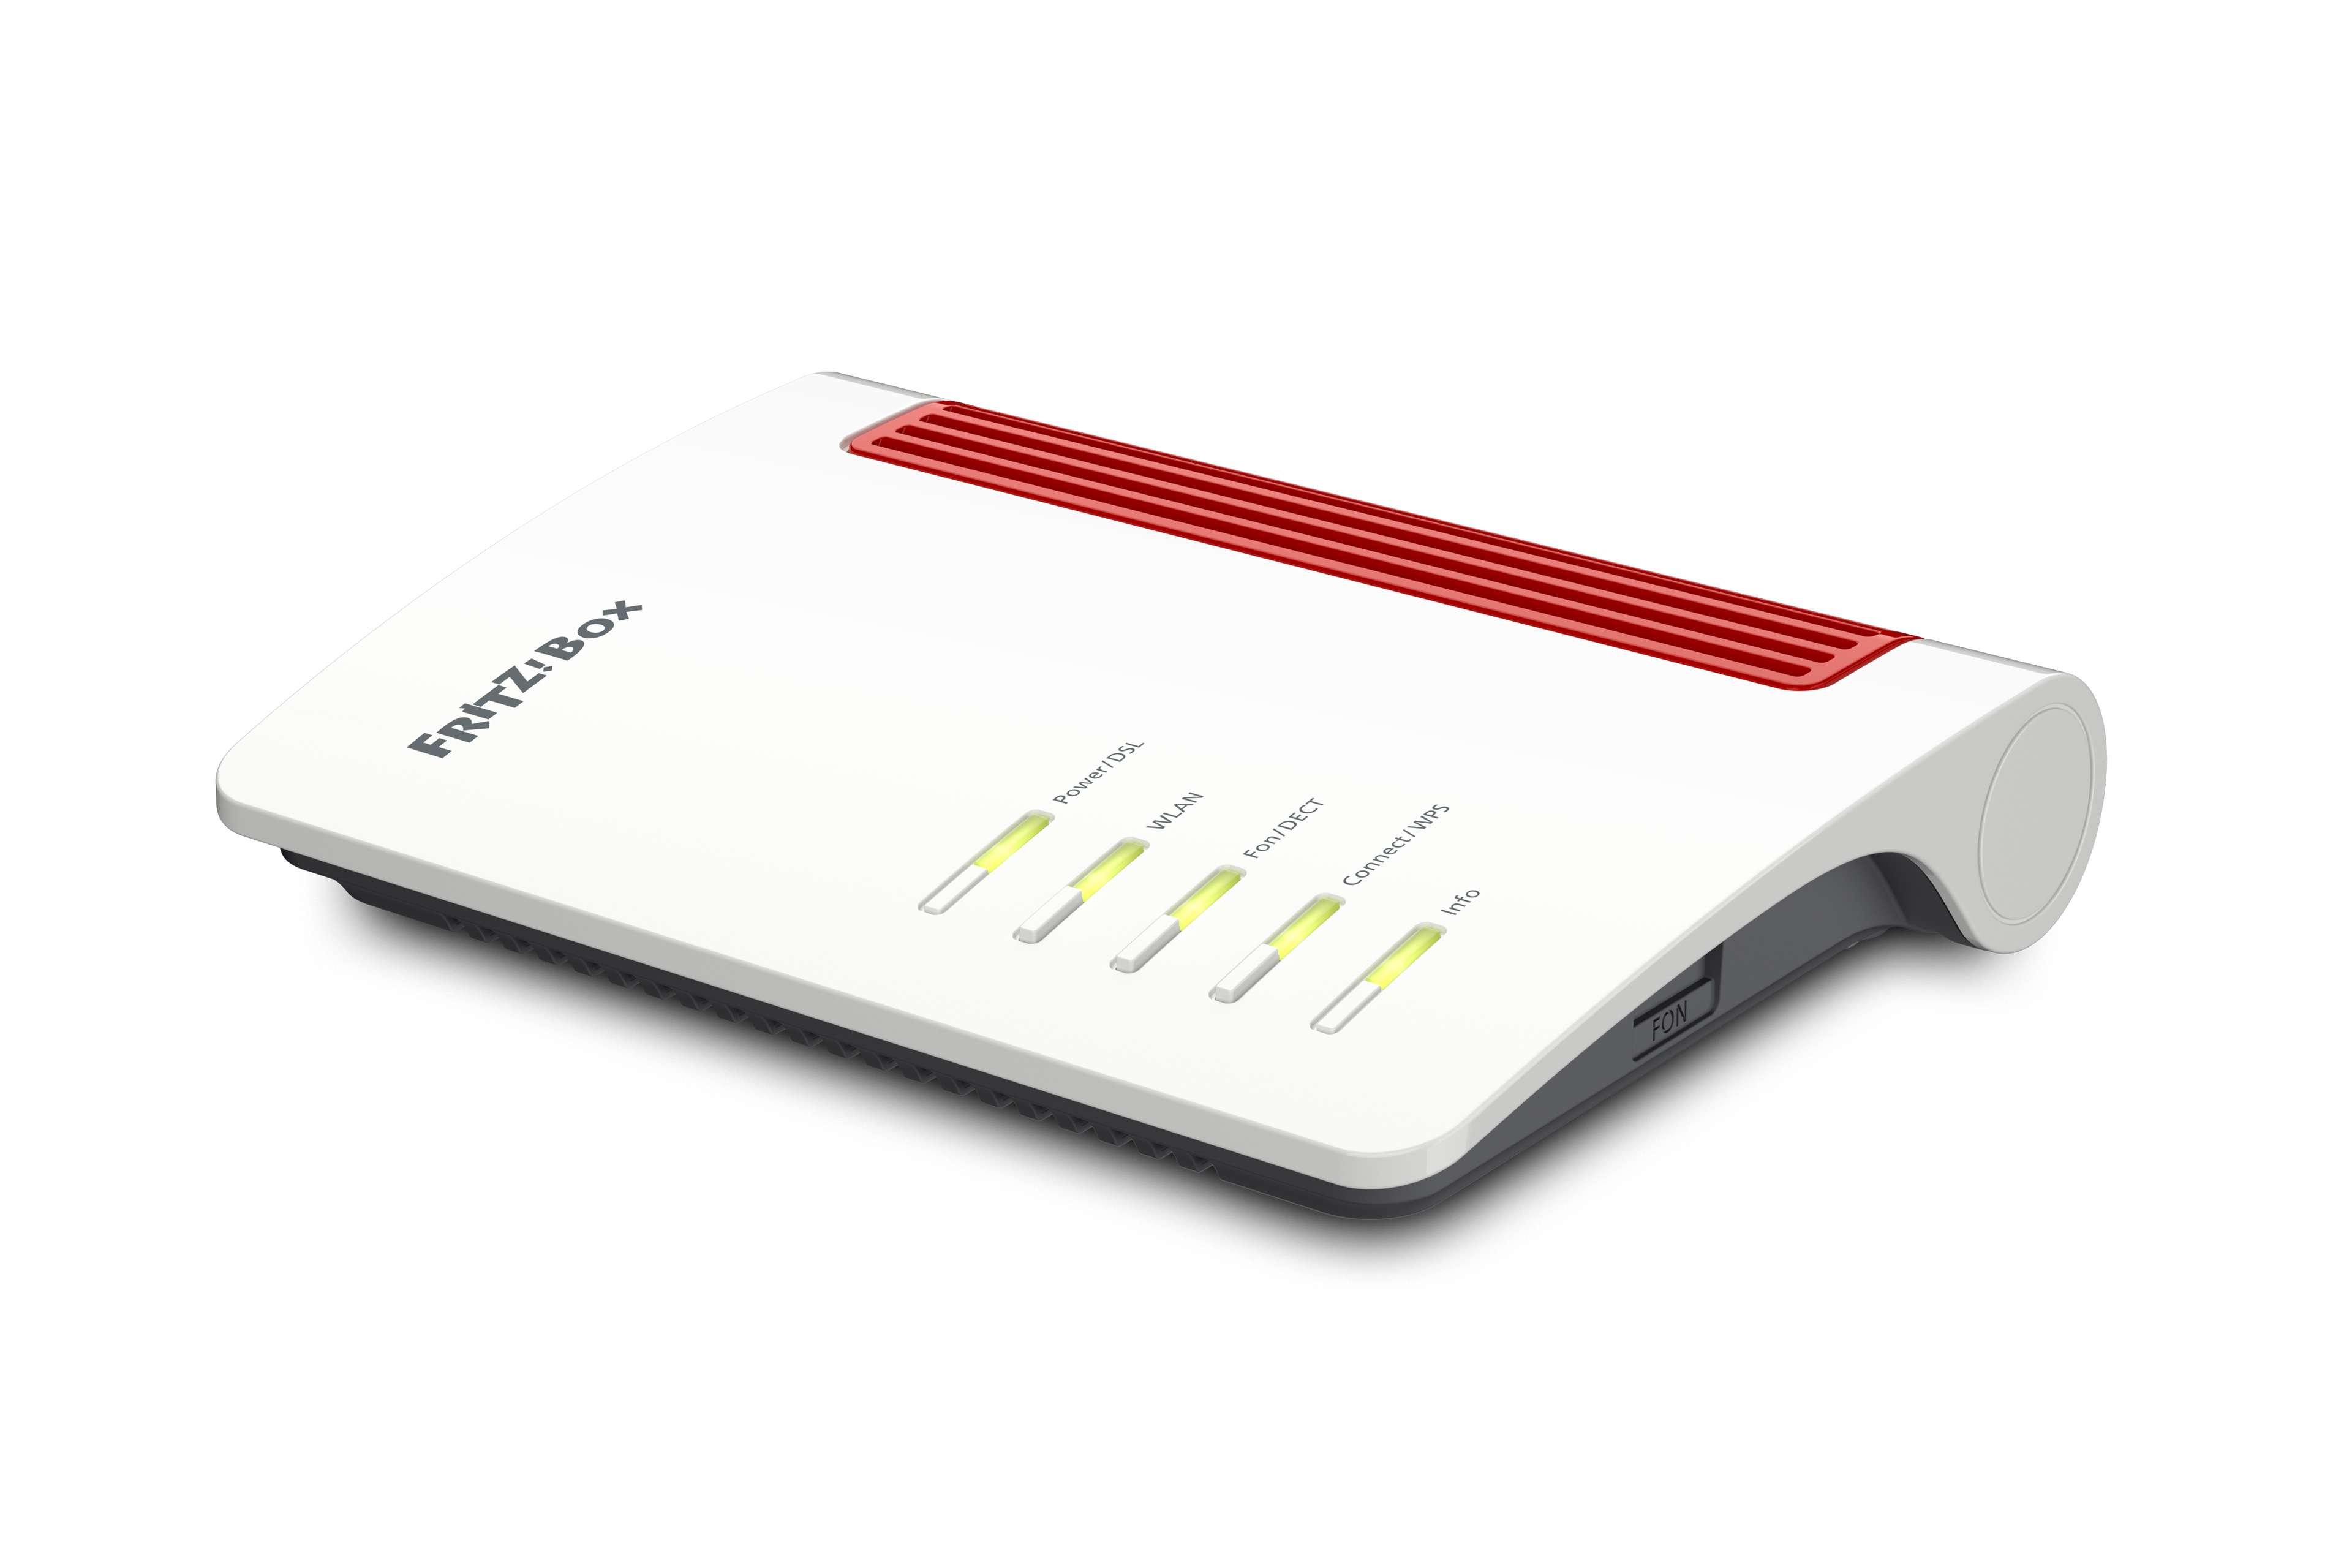
Internet in Deutschland ohne AVM Fritz!Box gibt es eigentlich nicht. Unserer Meinung nach völlig zu Recht handelt es sich bei den Routern der Berliner AVM um sehr beliebte Router im privaten Umfeld. Von daher ist es alles andere als verwunderlich, dass man diese Router oftmals im geschäftlichen Umfeld ebenfalls antrifft.

Viele Administratoren betrachten allerdings die Fähigkeiten einer Fritz!Box bei IpSec VPN als eher eingeschränkt. Mit WireGuard hat nun allerdings eine neue, weitere VPN Technik zuletzt in einigen Fritz!Box Modellen Einzug gehalten. Und die funktioniert selbst bei Site-to-Site wunderbar.


Eine Verbindung per VPN ist dank WireGuard zwischen einer Fritz!Box und einer OPNsense Firewall nun kein Problem mehr. Eingerichtet wird dies auf Seiten von der Fritz!Box genauso wie in OPNsense so wie in der jeweiligen Dokumentation beschrieben (Links Stand Oktober 2023):

https://avm.de/service/vpn/wireguard-vpn-zur-fritzbox-am-computer-einrichten/dok2/3687_WireGuard-VPN-zwischen-FRITZ-Box-und-anderem-Router-einrichten/

https://docs.opnsense.org/manual/how-tos/wireguard-s2s.html

Der Vollständigkeit wegen noch der Link zu WireGuard allgemein - falls unbekannt:

https://www.wireguard.com/

Fritz!Box

Allerdings gibt es eine Besonderheit auf Seiten der Fritz!Box. Wie in deren Dokumentation zu lesen ist, benötigt die Fritz!Box keine IP-Adresse in einem Transfernetz. Anstatt eines Transfernetzes trägt man an dieser Stelle die interne IP der Fritz!Box mit der zugehörigen Maske ein. Für OPNsense bedeutet dies im Umkehrschluss, dass die Tunnel-Adresse bei der Instanz leer gelassen werden kann. Diese ist, aufgrund des fehlenden Transportnetzes, unnötig. Der Rest wird so eingerichtet, wie dies bei WireGuard üblicherweise gemacht wird.

Zusammengefasst kann man sagen, dass WireGuard und Fritz!Box zusammen wunderbar funktionieren. Eine stabile Verbindung zu einer OPNsense Firewall ist somit in wenigen Minuten eingerichtet. Auch in dieser Kombination spielt WireGuard seine Vorteile wie einfache, schnelle aber sichere Konfiguration selbst bei wechselnden öffentlichen IP-Adressen vollends aus.


Quellen zu Bildern von Dritten